← Вся документация
API
Раздел для организаций и разработчиков, которым нужно получать данные ИСУ программным способом — например, для своего отдельного мобильного приложения или сайта партнёра — без того, чтобы заходить в систему под обычной учётной записью. Один ключ может открывать доступ сразу к нескольким проектам и разделам данных организации — не нужно заводить отдельный ключ под каждый проект.
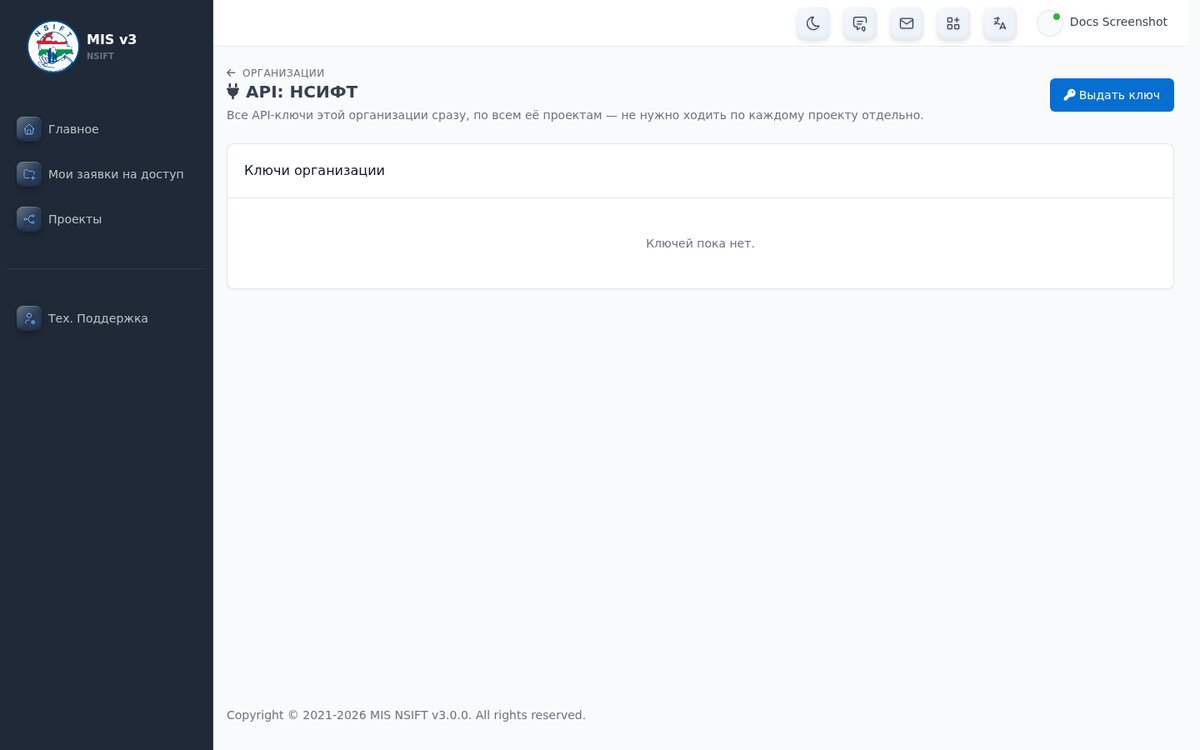
1. Откройте «Системные настройки» → вкладку «API» и нажмите «Выдать ключ».
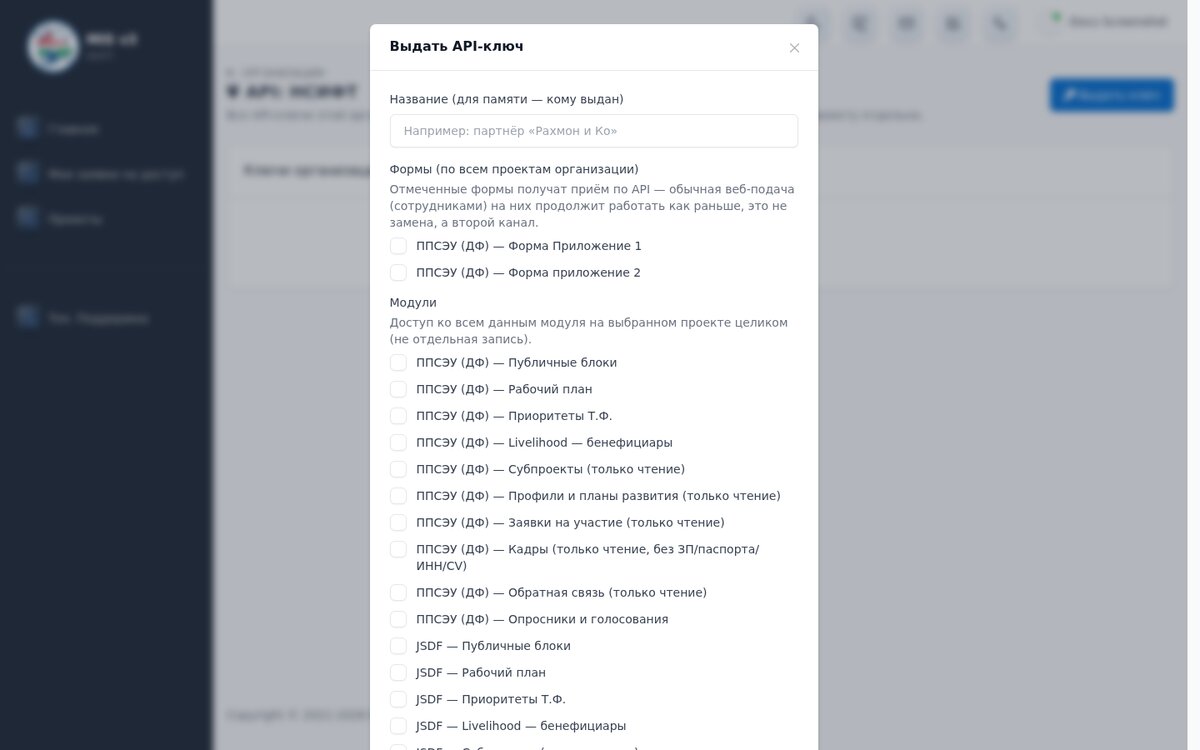
2. Укажите, к данным какой организации или конкретных проектов ключ даёт доступ, и какие именно разделы он может читать — индикаторы в этот список не входят, этот раздел по API не отдаётся в принципе.
3. Обязательно укажите срок действия ключа — ключи без срока действия не выпускаются, чтобы забытый или потерянный ключ не продолжал работать бессрочно.
4. При необходимости ограничьте использование ключа конкретными IP-адресами — тогда он сработает только при обращении именно с них.
5. Можно задать ограничение на число обращений в минуту — есть готовые варианты (например «для доверенного партнёра») или можно указать своё значение.
6. Готовый ключ передаётся тому, кто будет им пользоваться — он подставляется в каждый запрос как отдельный пароль, выданный только для этой интеграции.
7. На отдельной странице по каждому ключу видна история его использования — какие запросы прошли успешно, а какие были отклонены и почему именно.
8. Отозвать (удалить) ключ можно в любой момент — все запросы с ним сразу перестанут проходить. Поменять права уже выпущенного ключа нельзя: вместо этого отзывается старый и выпускается новый с нужными правами.
У каждого API-ключа обязателен срок действия (expires_at) — бессрочных ключей система не создаёт, при истечении ключ нужно перевыпустить заново.
IP-whitelist ключа — точное совпадение адреса, диапазоны (CIDR) не поддерживаются; если партнёр работает с динамическим IP, вайтлист ему не подойдёт, оставьте поле пустым.
Модуль «Индикаторы» через API не отдаётся — архитектурное ограничение (см. статью «Индикаторы»), для него нет API-ресурса в принципе.
Эта статья помогла?
Спасибо за отзыв!